Discover Powerful Security Features
ONEXSEC unites essential security tools — from vulnerability scanning and compliance tracking to automated reporting.
Automated Risk Validation
Continuously validate vulnerabilities across your entire organization assets.
- Supports both agentless and agent-based approaches
- Covers code, cloud, infrastructure, and third-party assets
- Provides remediation steps with supporting evidence
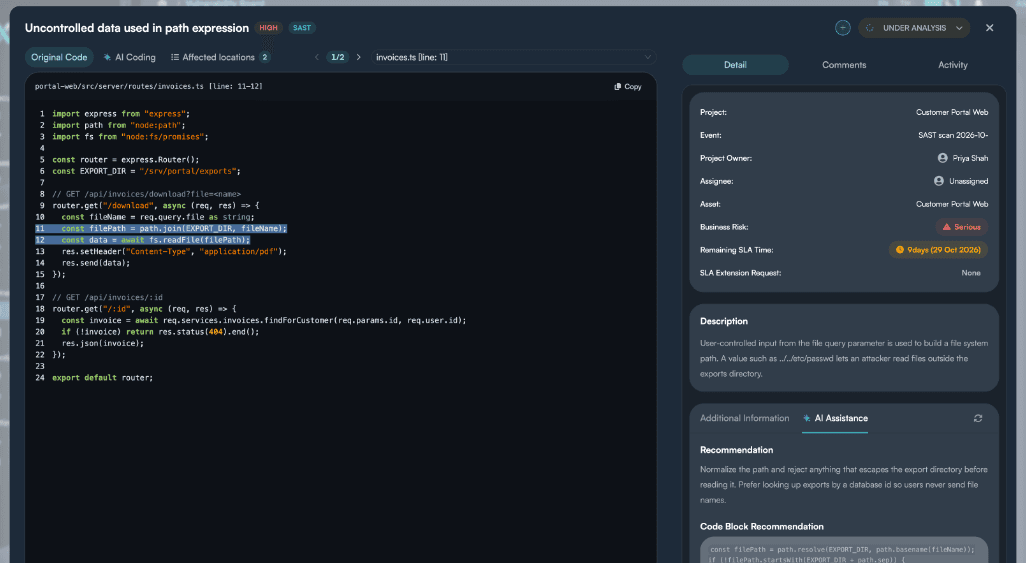
CI/CD Integration
ntegrate proactive security validation directly into your software development lifecycle for continuous protection.
- Fail-the-build ตาม policy
- PR annotations
- SARIF / artifact upload
Asset-Centric Visibility
Correlate findings by business context and asset criticality with service level agreements (SLAs) and business impact.
- Service map & ownership
- Business impact tagging
- SLA & exception tracking
Unified Dashboard
Visualize exposure, assessment coverage, 3rd party risk and compliance in one place for faster decisions.
- Exec summary & trends
- Drill-down to evidence
- Export PDF/CSV
Risk-Based Prioritization
Triage findings with business impact in mind—not just severity.
- Control mapping
- Policy as code
- Audit-ready evidence
Compliance Management
Map and enforce customizable controls against standards like ISO, SOC 2, PDPA and more — all from one place.
- Control mapping
- Policy as code
- Audit-ready evidence
Supply Chain Risk Awareness
Identify, assess, and monitor third-party risks across your software supply chain.
- Control mapping
- Policy as code
- Audit-ready evidence
Security Workflow Mobility
Track and manage validation workflows across stages with intuitive progress tracking and team collaboration.
- Control mapping
- Policy as code
- Audit-ready evidence