ใหม่XFINIT AI Governance Gateway

เปิดเผย จัดลำดับความสำคัญ และตรวจสอบอย่างต่อเนื่อง

องค์ประกอบรวมสำหรับการกำกับดูแลโดย CISO, การจัดการการเปิดเผยภัยคุกคามอย่างต่อเนื่อง (CTEM) และการตรวจสอบความปลอดภัย — ยกระดับการพัฒนาที่ปลอดภัยและการกำกับดูแลของผู้บริหาร

ค้นพบสิ่งใหม่ในแพลตฟอร์มความปลอดภัยอัตโนมัติของ X-AppSecเริ่มต้นใช้งาน

การจัดอันดับความปลอดภัยองค์กรแบบรวมศูนย์

เปลี่ยนแปลงการดำเนินงานด้านความปลอดภัยด้วยแพลตฟอร์มแบบรวมศูนย์ที่สร้างขึ้นสำหรับการตรวจสอบอย่างต่อเนื่อง การมองเห็นความเสี่ยงตามบริบท และความพร้อมในการปฏิบัติตามกฎระเบียบที่ง่ายขึ้น

dashboard-0

การขาดการมองเห็น คือภัยเงียบที่น่ากลัว
เสริมสร้างความแข็งแกร่งด้านความปลอดภัยของคุณจากภายใน

การตรวจสอบความเสี่ยงอัตโนมัติ

ตรวจสอบช่องโหว่ทั่วทั้งทรัพย์สินในองค์กรของคุณอย่างต่อเนื่อง

การบูรณาการ CI/CD

ผสานการตรวจสอบความปลอดภัยเชิงรุกเข้ากับวงจรการพัฒนาซอฟต์แวร์ของคุณเพื่อการป้องกันอย่างต่อเนื่อง

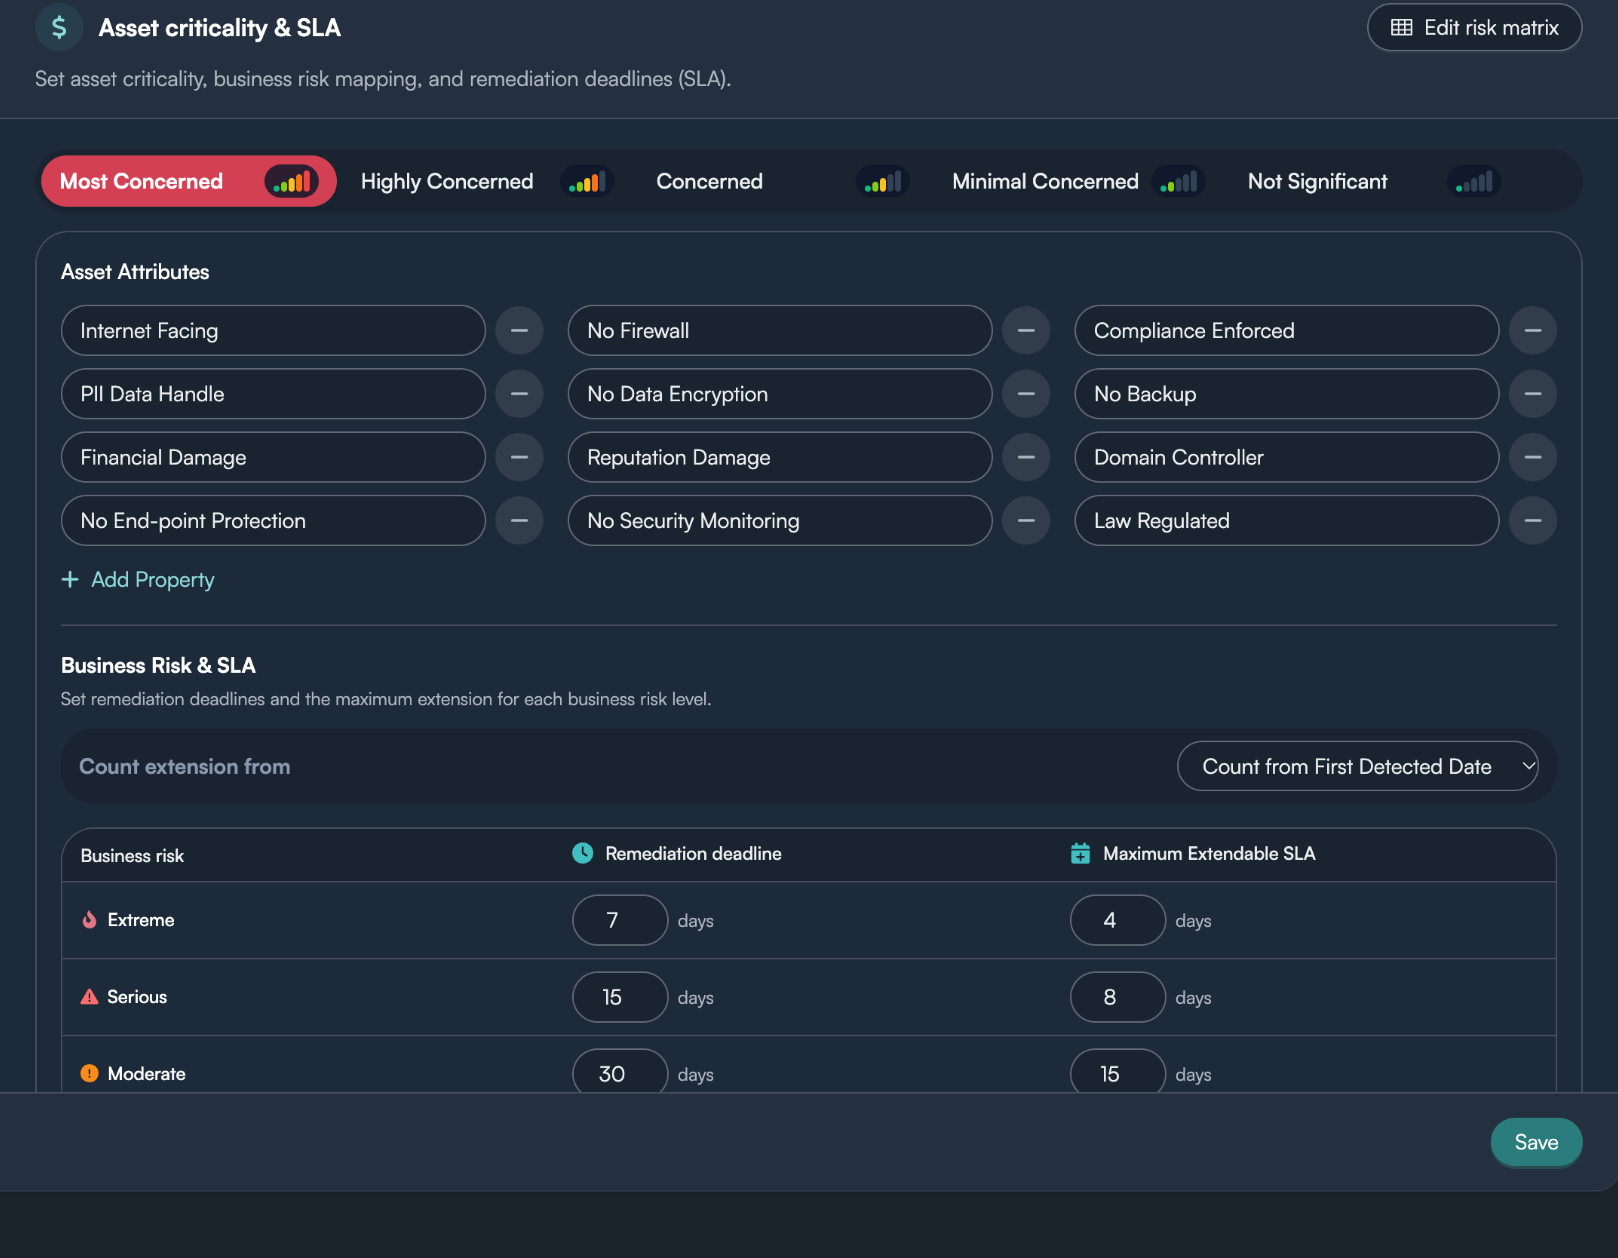
การมองเห็นโดยเน้นที่ทรัพย์สิน

เชื่อมโยงสิ่งที่ค้นพบตามบริบททางธุรกิจและความสำคัญของทรัพย์สินด้วย SLA และผลกระทบทางธุรกิจ

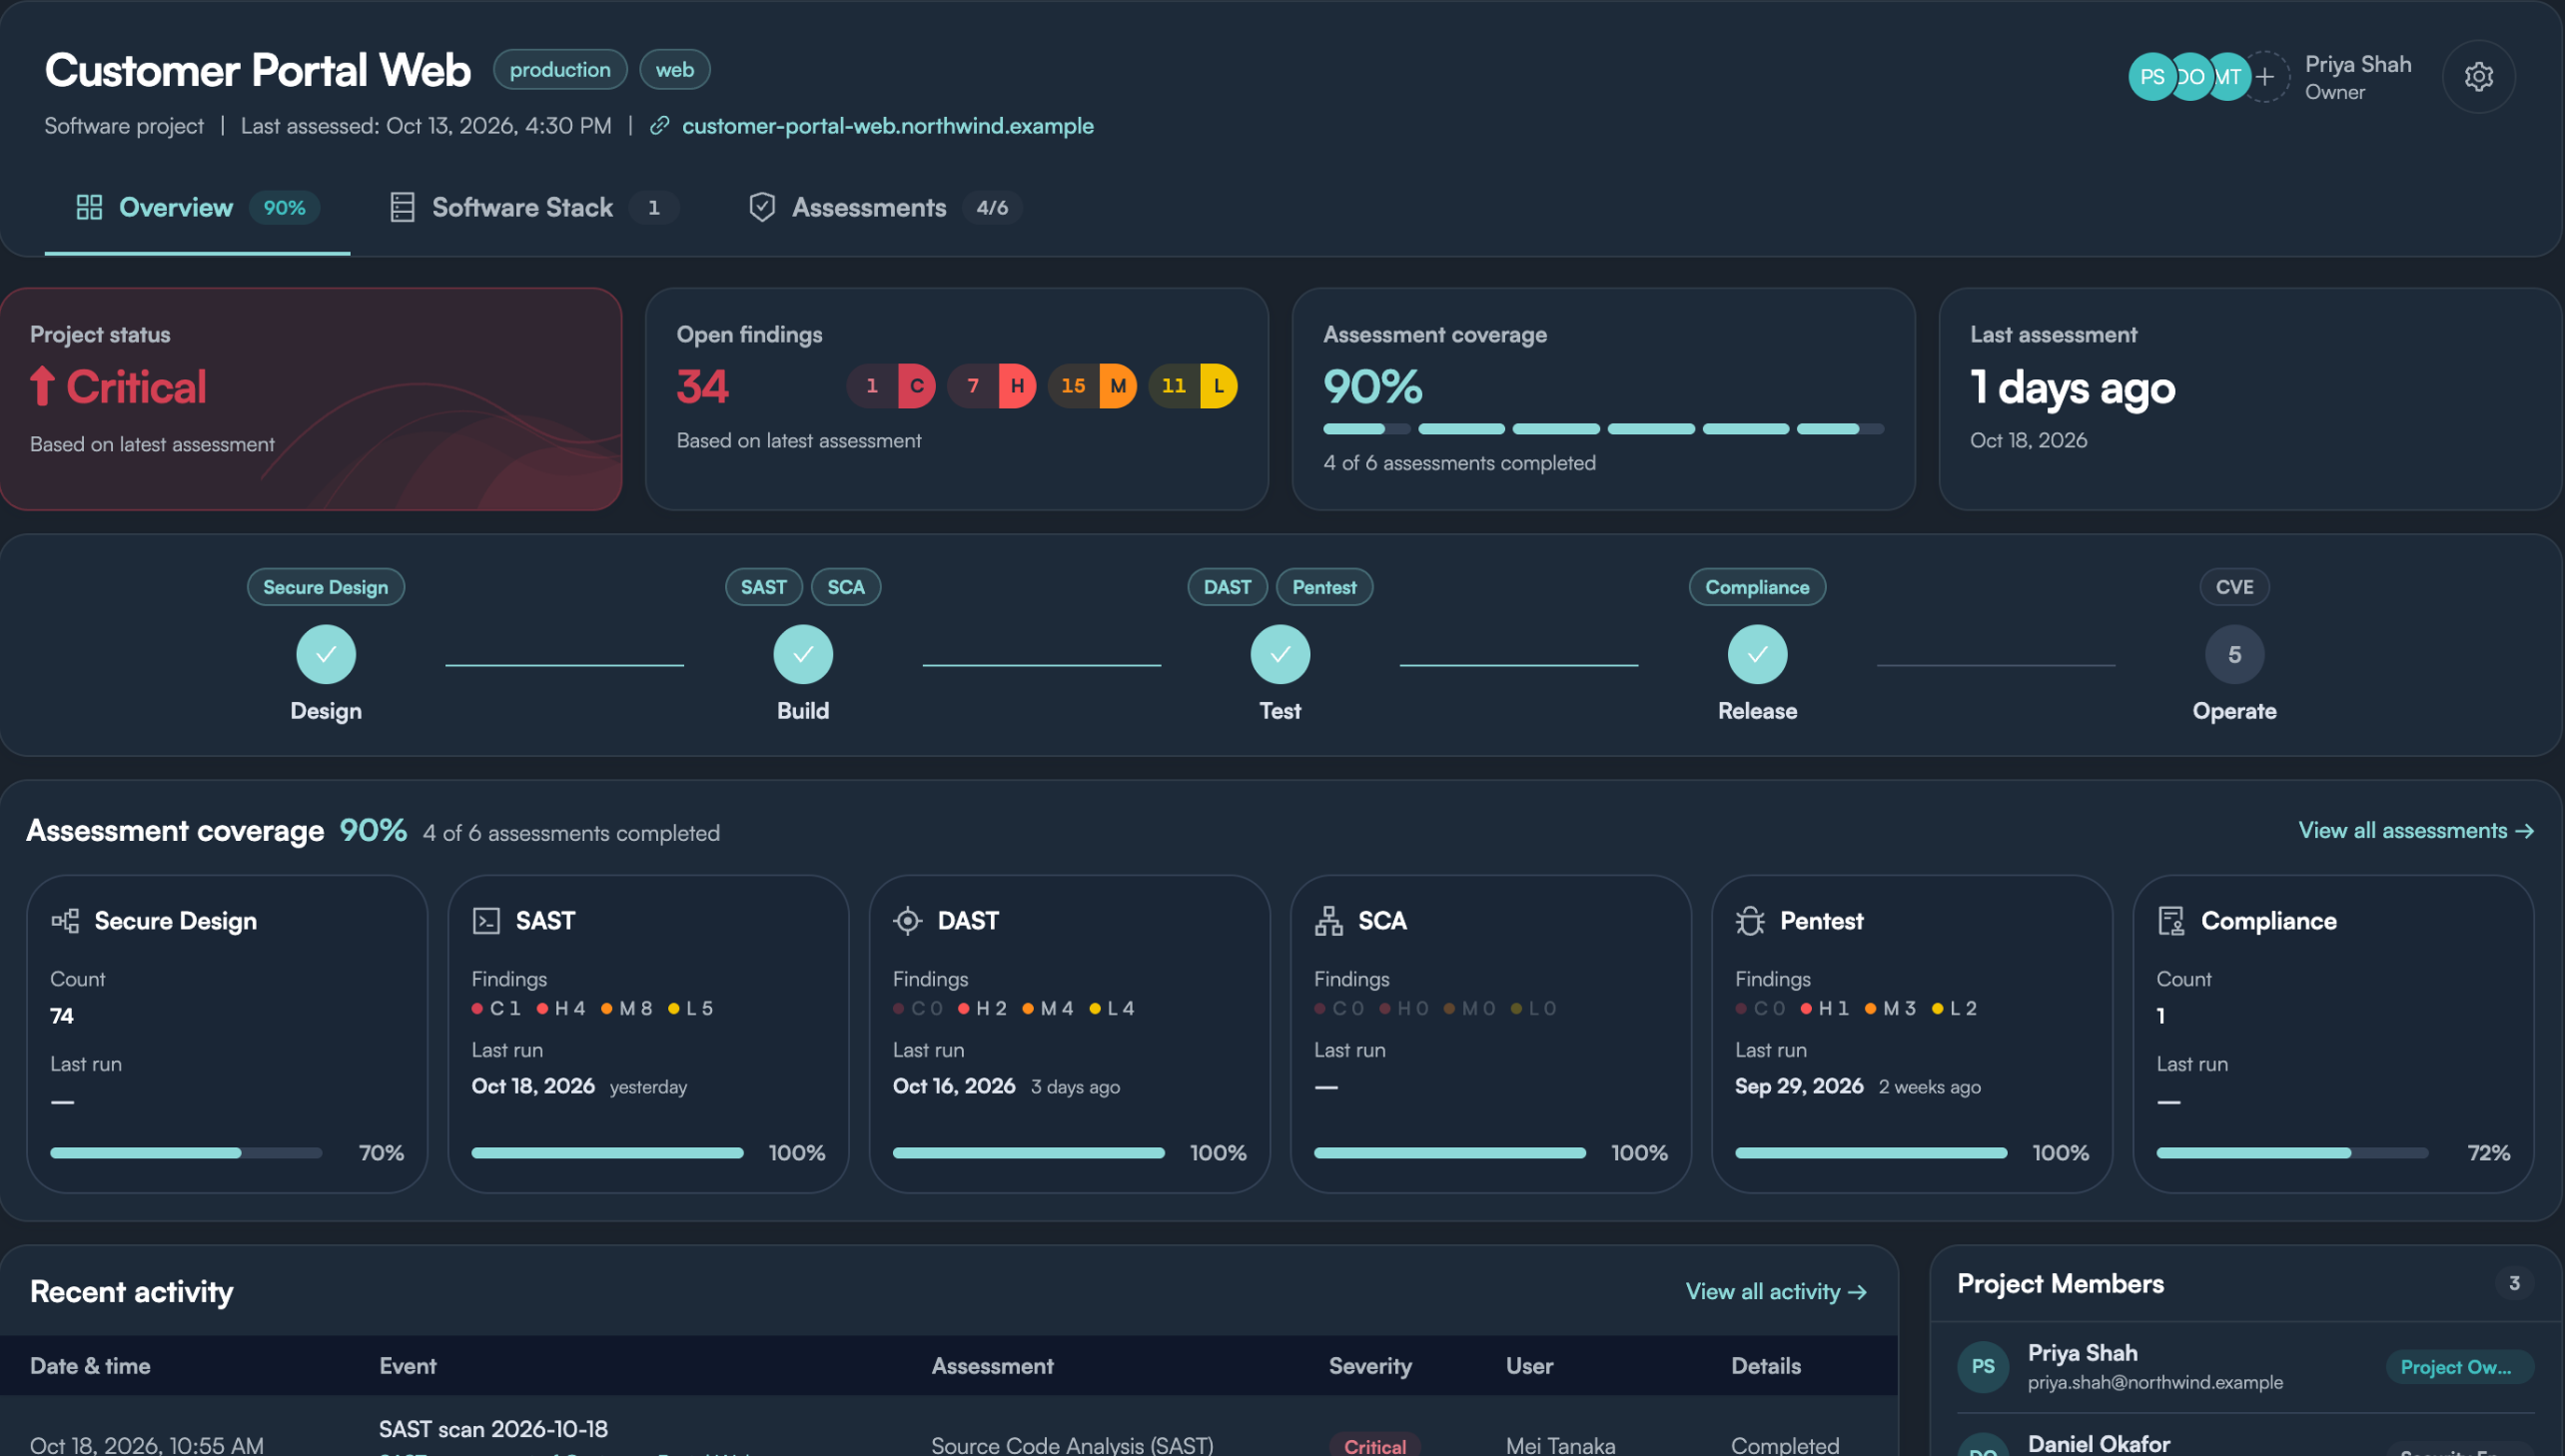
แดชบอร์ดแบบรวมศูนย์

แสดงภาพการเปิดเผย ความครอบคลุมของการประเมิน ความเสี่ยงจากบุคคลที่สาม และการปฏิบัติตามกฎระเบียบในที่เดียวเพื่อการตัดสินใจที่รวดเร็วขึ้น

การจัดลำดับความสำคัญตามความเสี่ยง

คัดกรองสิ่งที่ค้นพบโดยคำนึงถึงผลกระทบทางธุรกิจ ไม่ใช่แค่ความรุนแรง

การจัดการการปฏิบัติตามกฎระเบียบ

จับคู่และบังคับใช้การควบคุมที่ปรับแต่งได้ตามมาตรฐานเช่น ISO, SOC 2, PDPA และอื่นๆ ทั้งหมดจากที่เดียว

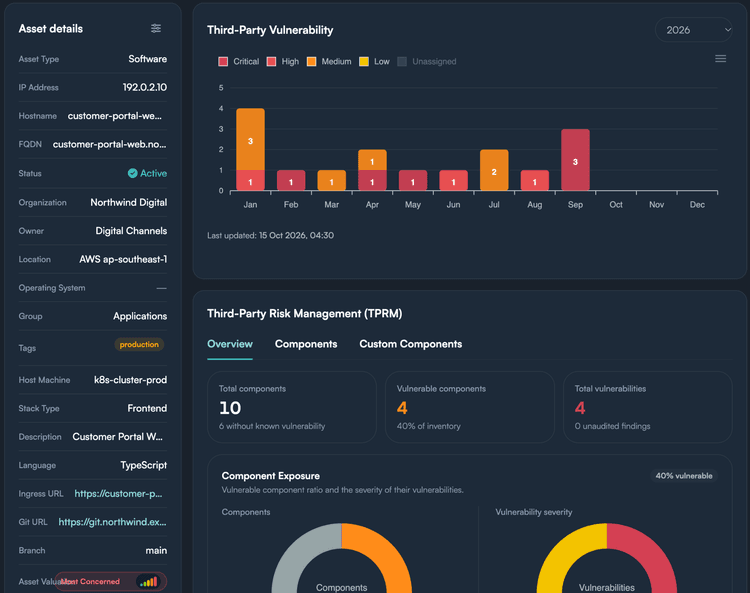
การตระหนักถึงความเสี่ยงในห่วงโซ่อุปทาน

ระบุ ประเมิน และติดตามความเสี่ยงจากบุคคลที่สามทั่วทั้งห่วงโซ่อุปทานซอฟต์แวร์ของคุณ

ความคล่องตัวของกระบวนการความปลอดภัย

ติดตามและจัดการกระบวนการตรวจสอบความถูกต้องทั่วทั้งขั้นตอนด้วยการติดตามความคืบหน้าที่ใช้งานง่ายและการทำงานร่วมกันของทีม
Feature mockup

เร่งกระบวนการความปลอดภัย
อย่างที่ไม่เคยมีมาก่อน

ขับเคลื่อนความคล่องตัว และการร่วมมือ
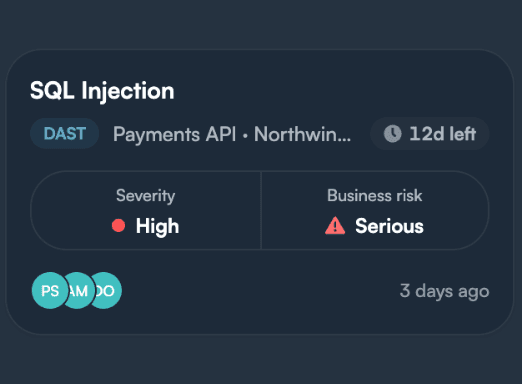
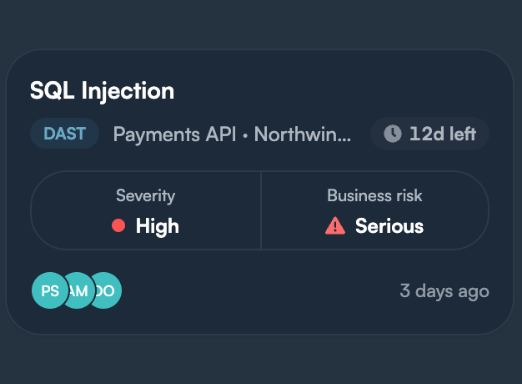
การตรวจสอบด้วยการจัดการตั๋วงาน

รวมการติดตามปัญหา การมอบหมายงานในทีม และการตรวจสอบความปลอดภัยไว้ในกระบวนการทำงานเดียวที่ช่วยให้ทุกคนเข้าใจตรงกัน
|
Feature AI
Event Dast

ความครอบคลุมของการตรวจสอบความปลอดภัย

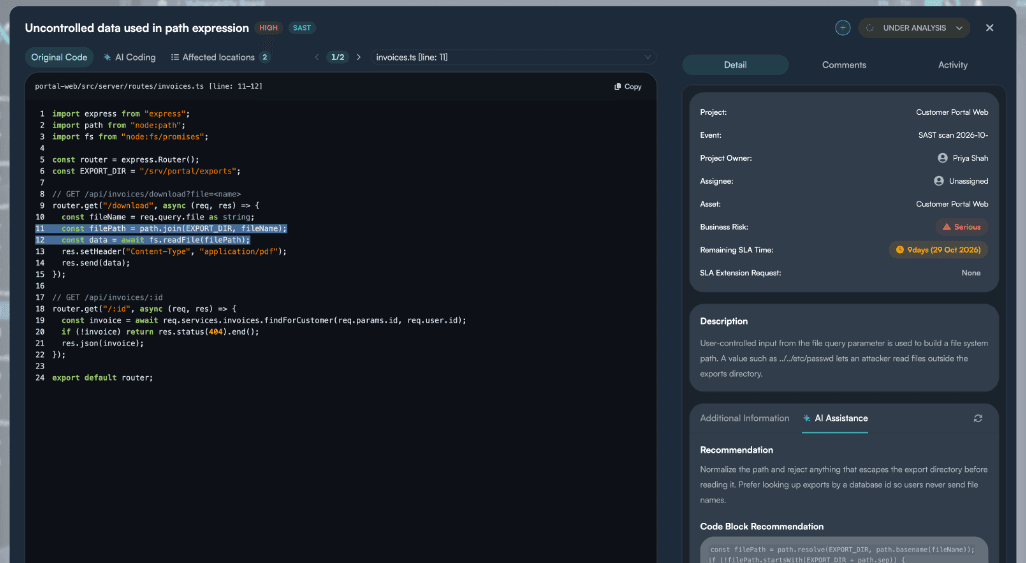
เปิดมุมมองความปลอดภัยของคุณอย่างเต็มรูปแบบ ตรวจสอบผลลัพธ์จาก SAST, DAST, VA, Pentest และ SCA ด้วยการตัดสินใจและการแก้ไขตามบริบทที่เป็นหนึ่งเดียว

การวิเคราะห์ซอร์สโค้ด (SAST)

วิเคราะห์ซอร์สโค้ดเพื่อหาช่องโหว่ทางความปลอดภัยและปัญหาด้านคุณภาพโดยใช้เครื่องมือ SAST

การทดสอบแอปพลิเคชันแบบไดนามิก (DAST)

การทดสอบความปลอดภัยสำหรับเว็บแอปพลิเคชันและ API โดยใช้เครื่องมือ DAST

การประเมินช่องโหว่ (VA)

บูรณาการกับเครื่องมือประเมินช่องโหว่เพื่อประเมินความเสี่ยงระดับระบบและเครือข่ายโดยใช้เครื่องมือโอเพ่นซอร์สและเชิงพาณิชย์

การนำเข้าและรายงาน Pentest

รวมผลการทดสอบเจาะระบบทั้งแบบ manual และอัตโนมัติเพื่อสร้างรายงานที่มีโครงสร้าง รวมศูนย์การมองเห็นความเสี่ยง และติดตามความคืบหน้าในการแก้ไข

การจำลองหลังการเจาะระบบ

จำลองพฤติกรรมผู้โจมตีหลังจากการเจาะระบบเพื่อประเมินผลกระทบ การเคลื่อนที่ภายในเครือข่าย และโอกาสในการยกระดับสิทธิ์

การวิเคราะห์ SCA (การตรวจสอบ CVE)

วิเคราะห์ส่วนประกอบซอฟต์แวร์เพื่อหาช่องโหว่โอเพ่นซอร์สและความเสี่ยงด้านใบอนุญาตทั่วทั้ง dependency ของคุณ

เราช่วยคุณได้อย่างไร

เร่งความเร็วของคุณ กระบวนการความปลอดภัย อย่างที่ไม่เคยมีมาก่อน

เปลี่ยนแปลงการดำเนินงานด้านความปลอดภัยด้วยแพลตฟอร์มแบบรวมศูนย์ที่สร้างขึ้นสำหรับการตรวจสอบอย่างต่อเนื่อง การมองเห็นความเสี่ยงตามบริบท และความพร้อมในการปฏิบัติตามกฎระเบียบที่ง่ายขึ้น

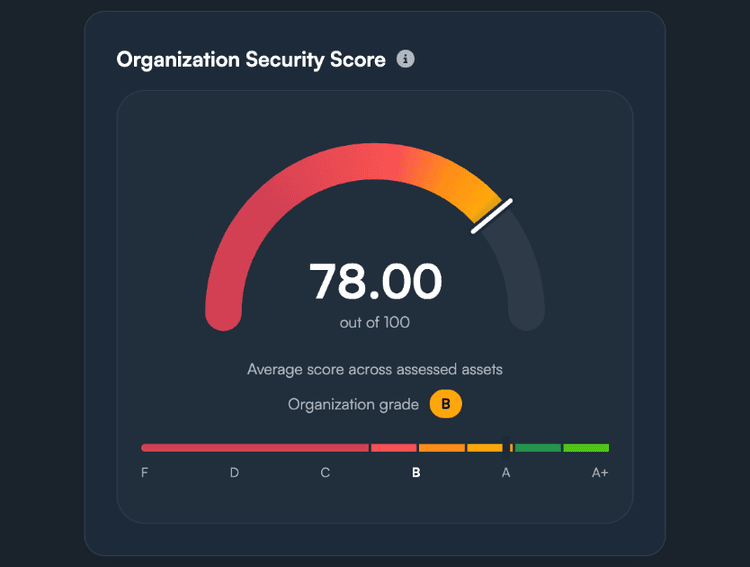
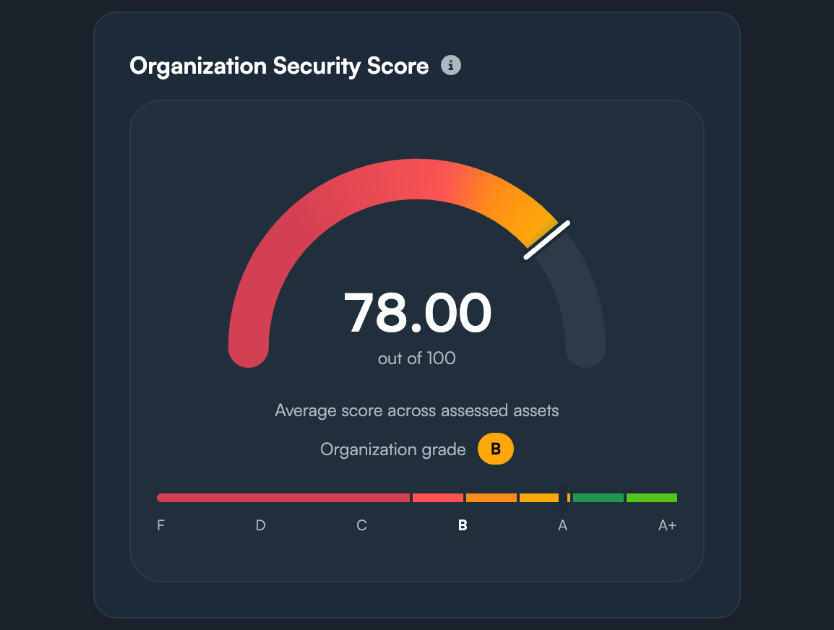
ข้อมูลเชิงลึกคะแนนความปลอดภัย

ติดตามสถานะความปลอดภัยองค์กรของคุณด้วยระบบการให้คะแนนแบบไดนามิกตามปัญหาที่ตรวจสอบแล้ว ความสำคัญของทรัพย์สิน และความคืบหน้าในการแก้ไข

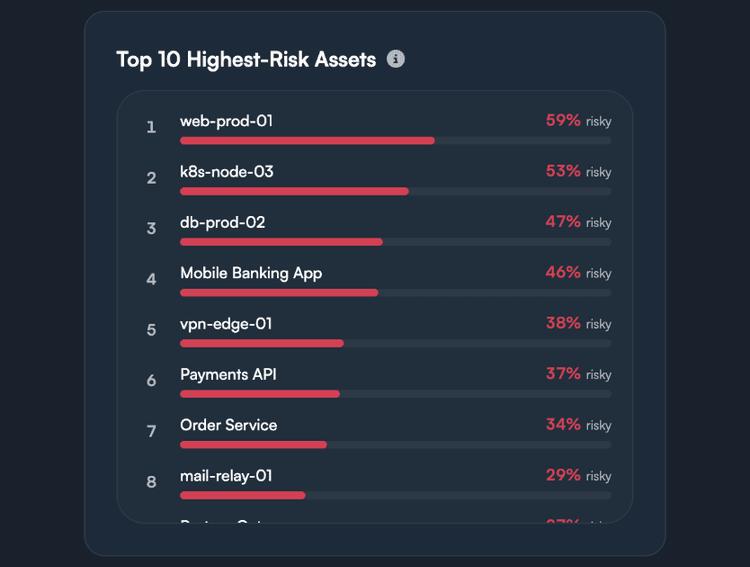
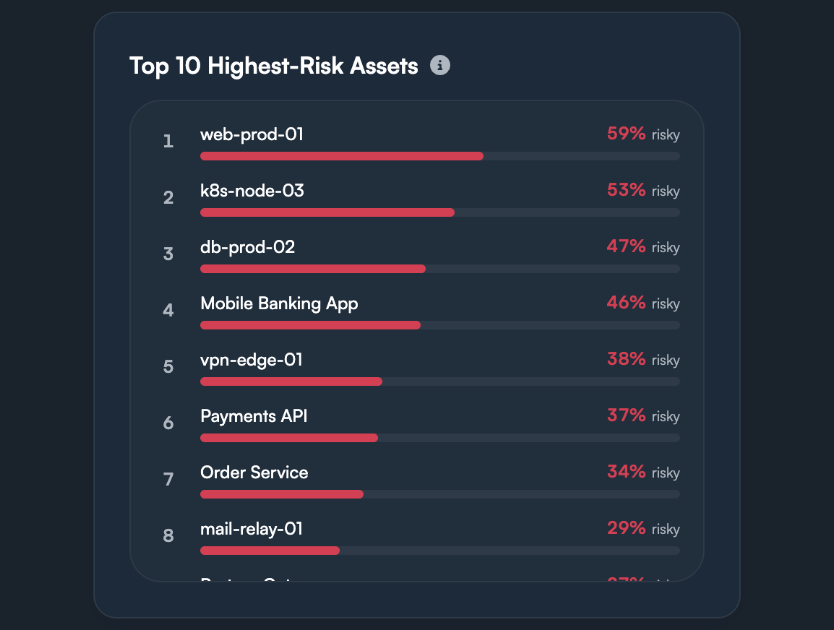
การจัดลำดับความสำคัญตามความเสี่ยงของทรัพย์สิน

โฟกัสสิ่งที่สำคัญที่สุดโดยการให้คะแนนและจัดอันดับทรัพย์สินอัตโนมัติตามความรุนแรงของช่องโหว่ การเปิดเผย และบริบททางธุรกิจ

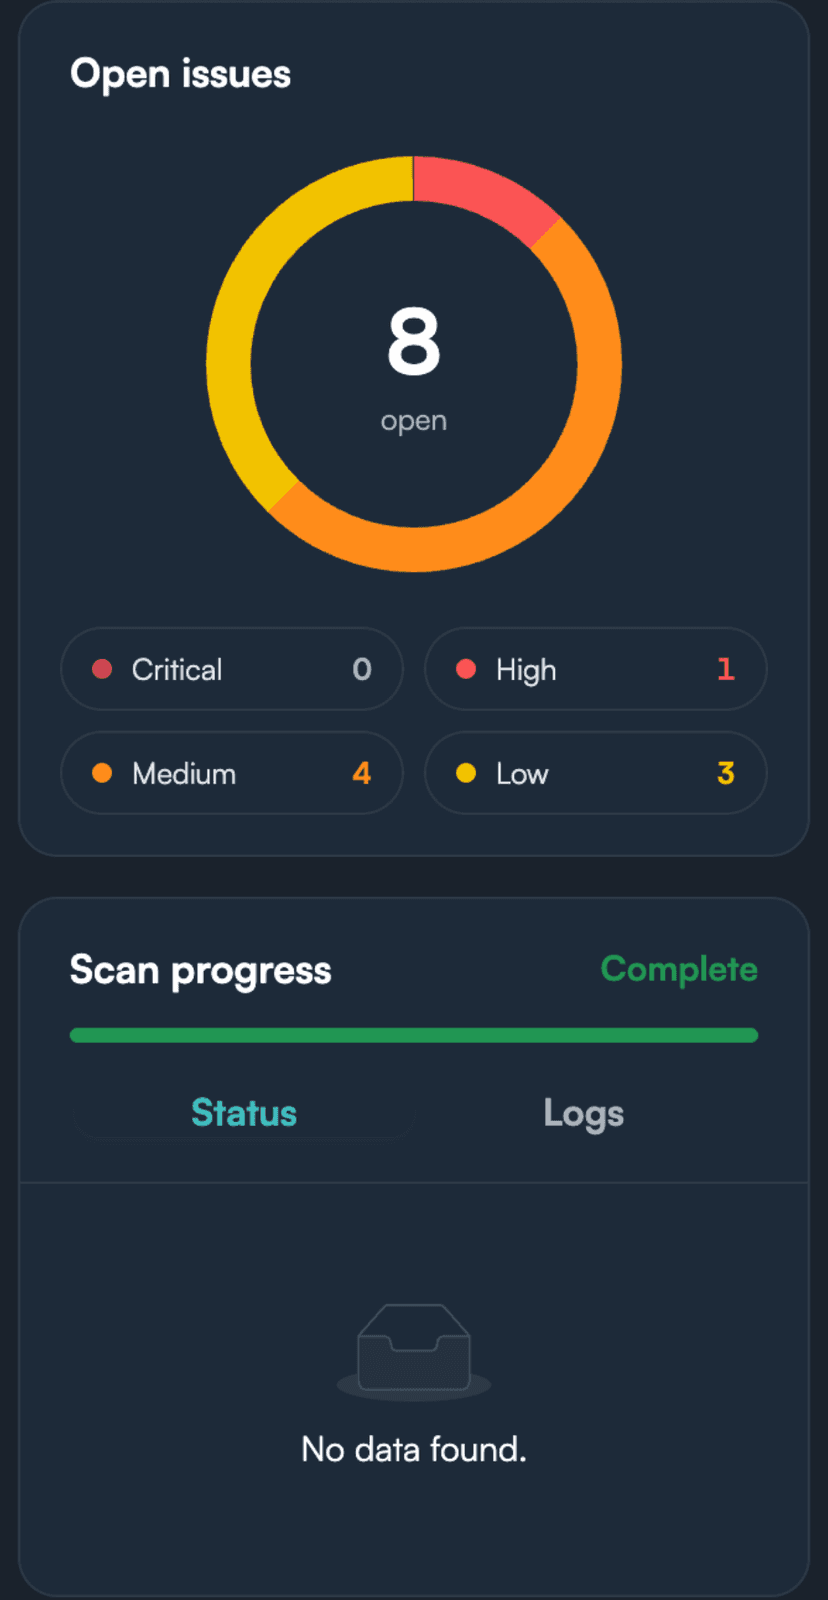
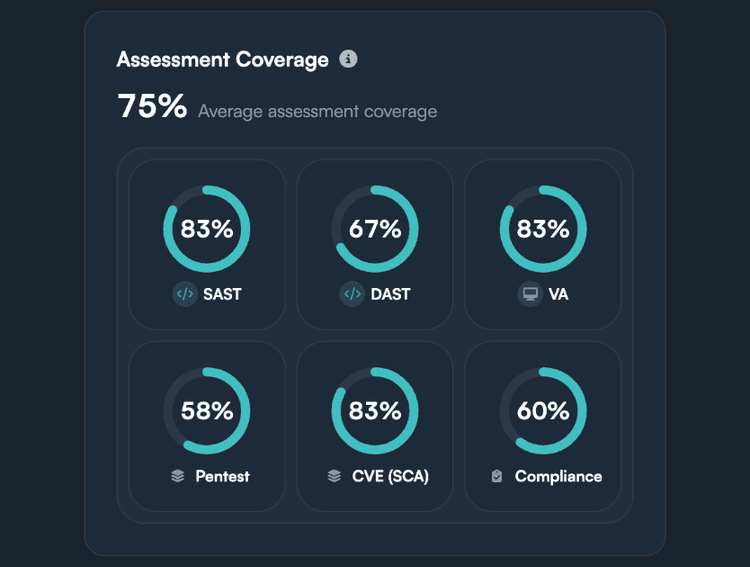
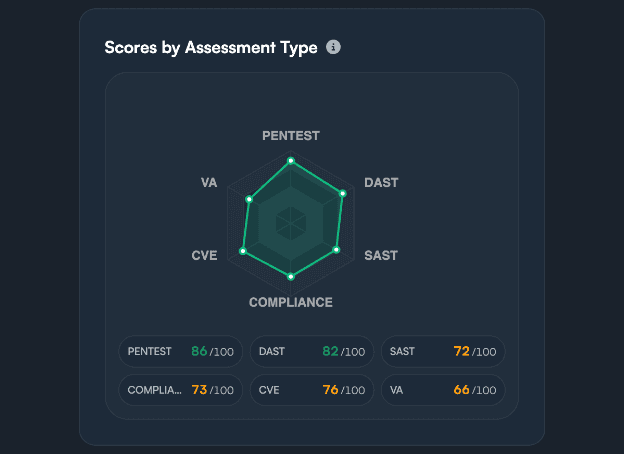
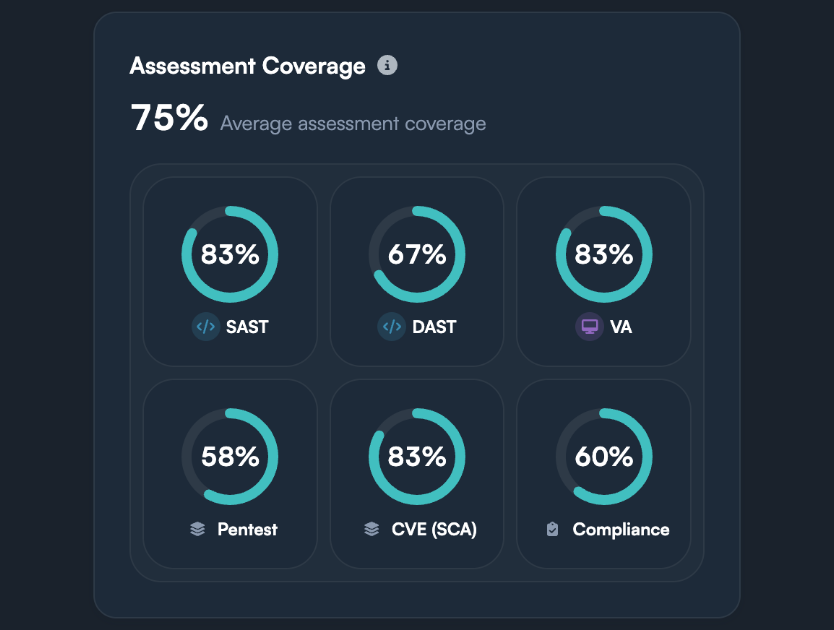
ความครอบคลุมของการประเมิน

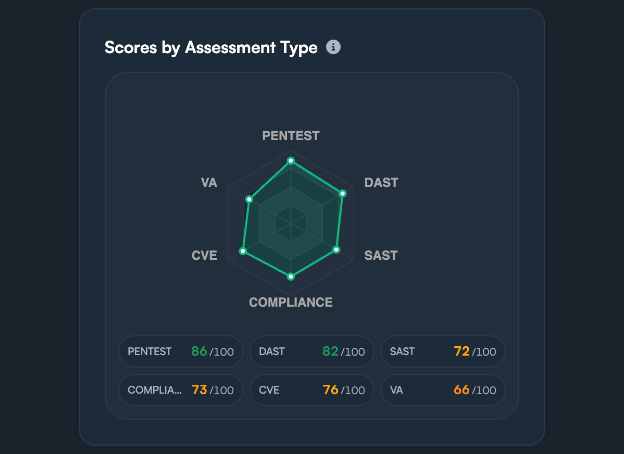
ติดตามความคืบหน้าการประเมินในหมวดหมู่ต่างๆ เช่น SAST, DAST, VA, Pentest และ Compliance เพื่อให้มั่นใจในการมองเห็นความพยายามด้านความปลอดภัยอย่างครบถ้วน

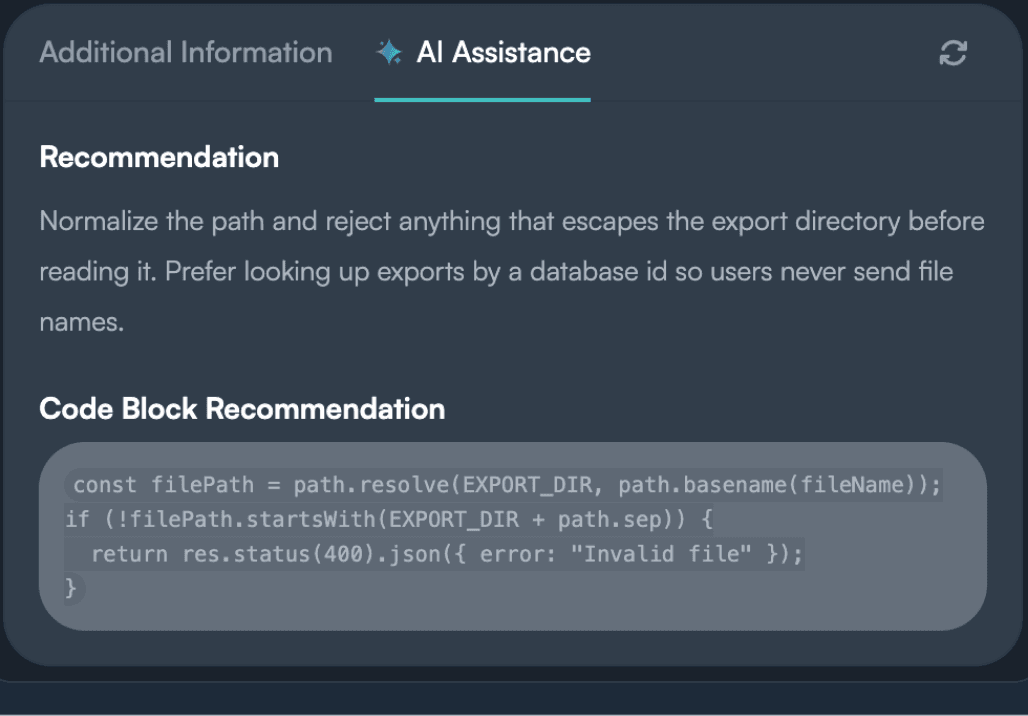
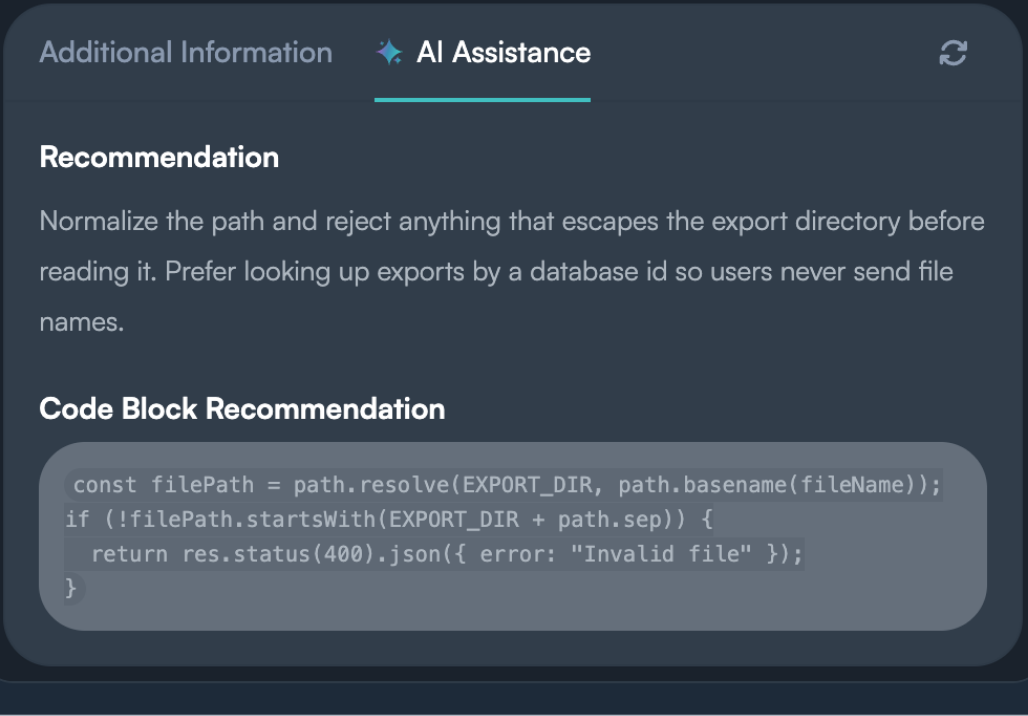
ความช่วยเหลือจาก AI
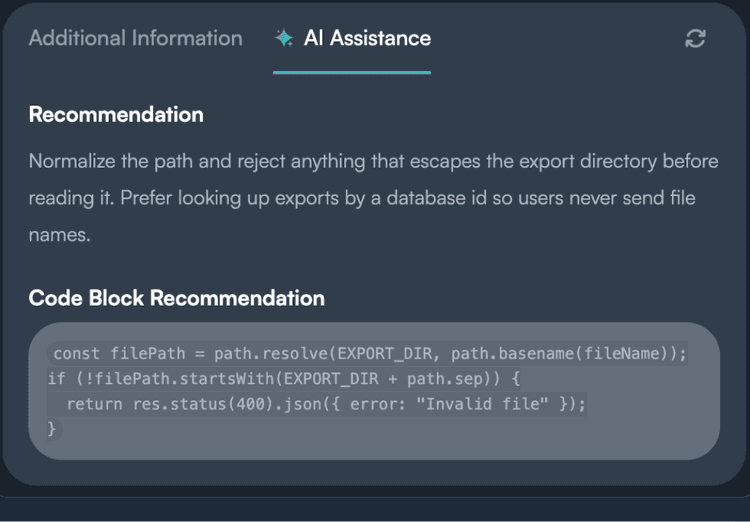
ความช่วยเหลือจาก AI

ใช้ AI เพื่อทำงานซ้ำซ้อนให้เป็นอัตโนมัติ ให้ข้อมูลเชิงลึกตามบริบท และยกระดับประสบการณ์การตรวจสอบความปลอดภัยโดยรวม

การจัดการโครงการ
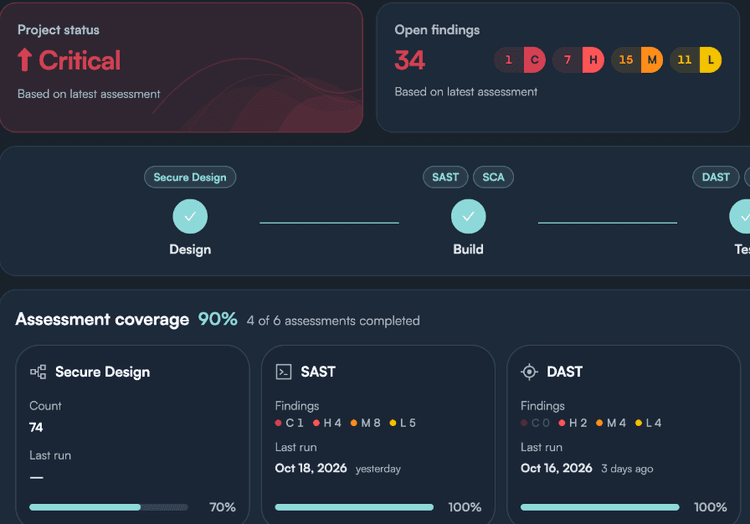
การจัดการโครงการ

จัดการและติดตามการตรวจสอบความปลอดภัยข้ามทีมด้วยการออกตั๋วที่มีโครงสร้าง การรวม CI/CD และทริกเกอร์การตรวจสอบอัตโนมัติ—ช่วยให้เห็นข้อมูลแบบเรียลไทม์และการทำงานร่วมกันจากโค้ดสู่โปรดักชัน

การจัดการความเสี่ยงห่วงโซ่อุปทาน

ระบุ ประเมิน และติดตามความเสี่ยงจากบุคคลที่สามทั่วทั้งห่วงโซ่อุปทานซอฟต์แวร์ของคุณเพื่อให้มั่นใจในความปลอดภัยและการปฏิบัติตามกฎระเบียบอย่างต่อเนื่อง

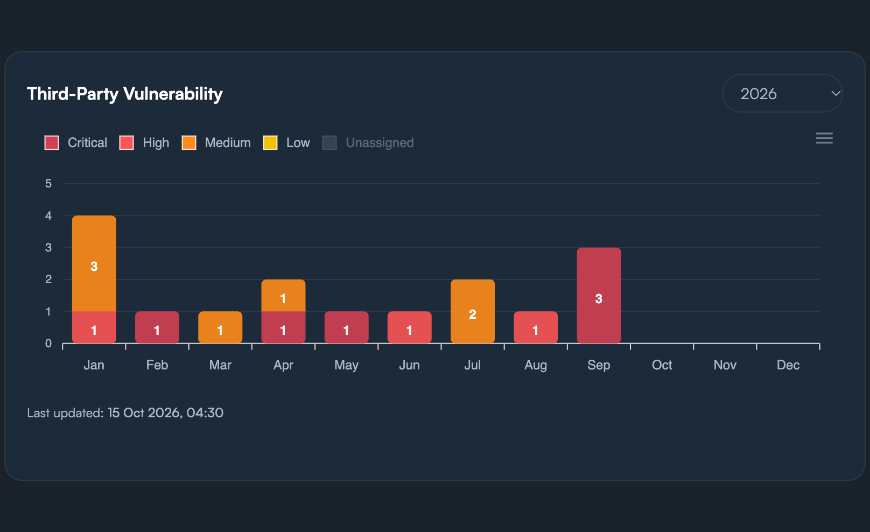
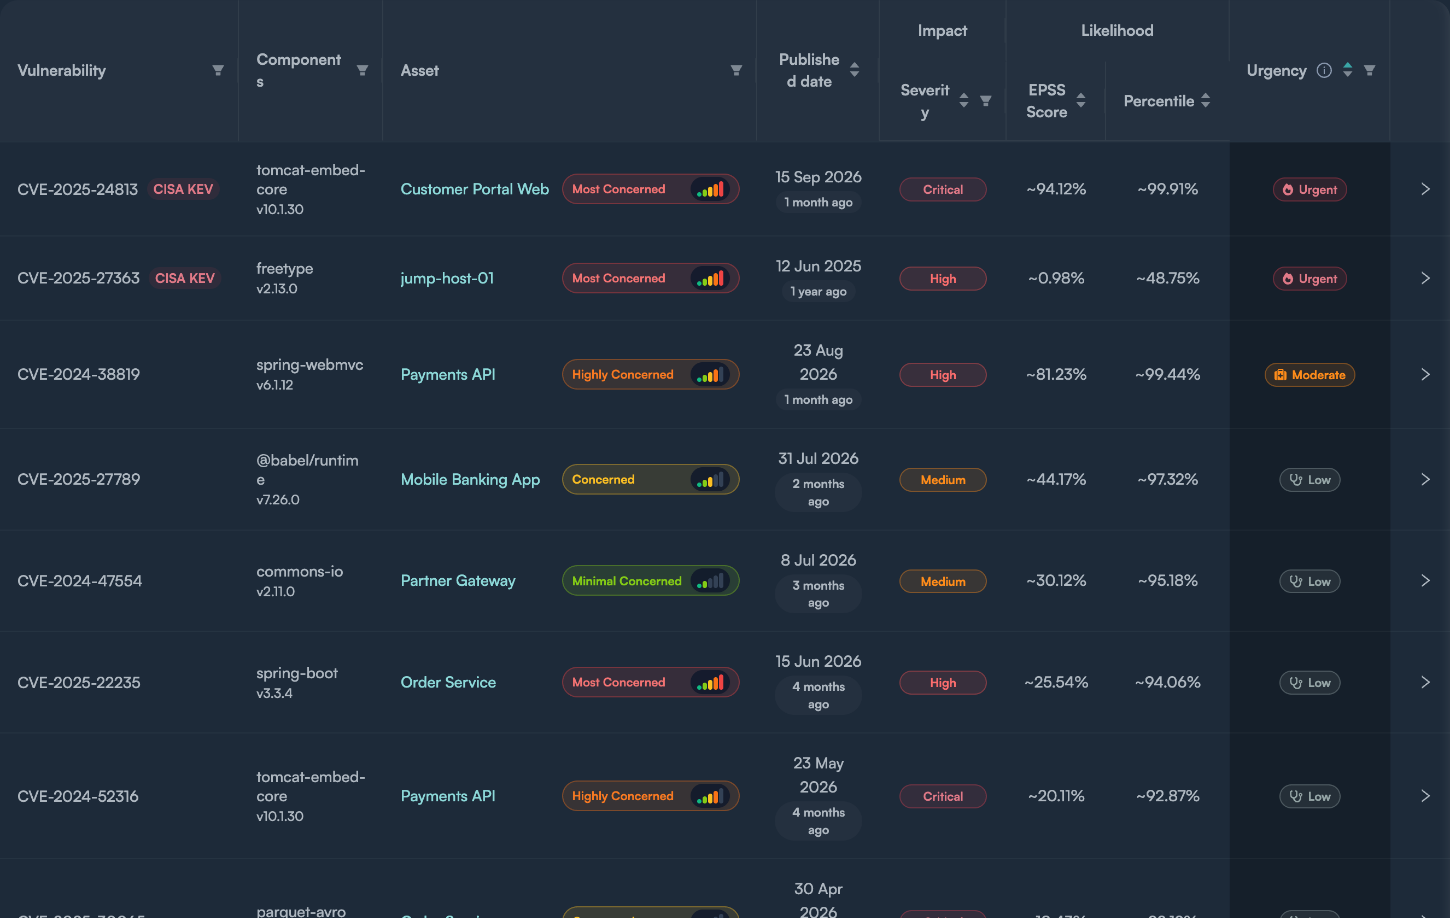
การจัดการความเสี่ยงบุคคลที่สาม

ตรวจสอบภัยคุกคามและความเสี่ยงด้านช่องโหว่ทั่วทั้งทรัพย์สินของคุณอย่างต่อเนื่อง ก้าวล้ำด้วยข้อมูลเชิงลึกที่นำไปใช้ได้จริงเกี่ยวกับ CVE ที่กำลังเป็นกระแส ส่วนประกอบที่ได้รับผลกระทบ และการจัดลำดับความสำคัญแบบเรียลไทม์

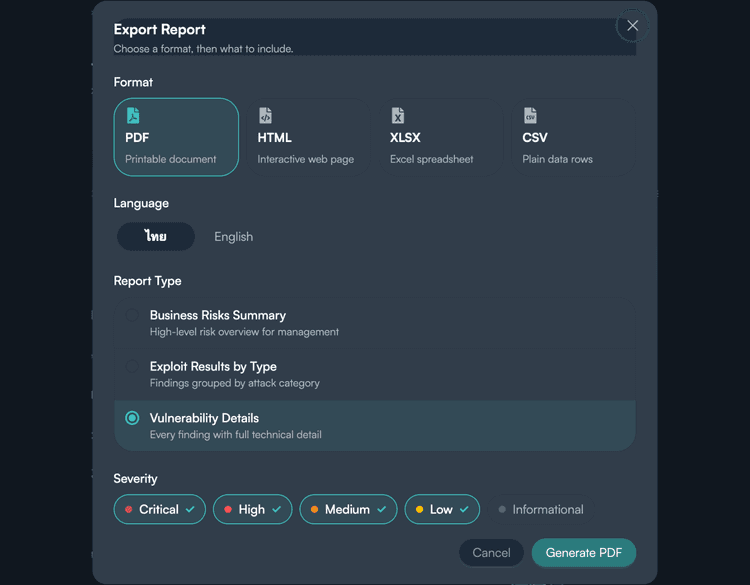
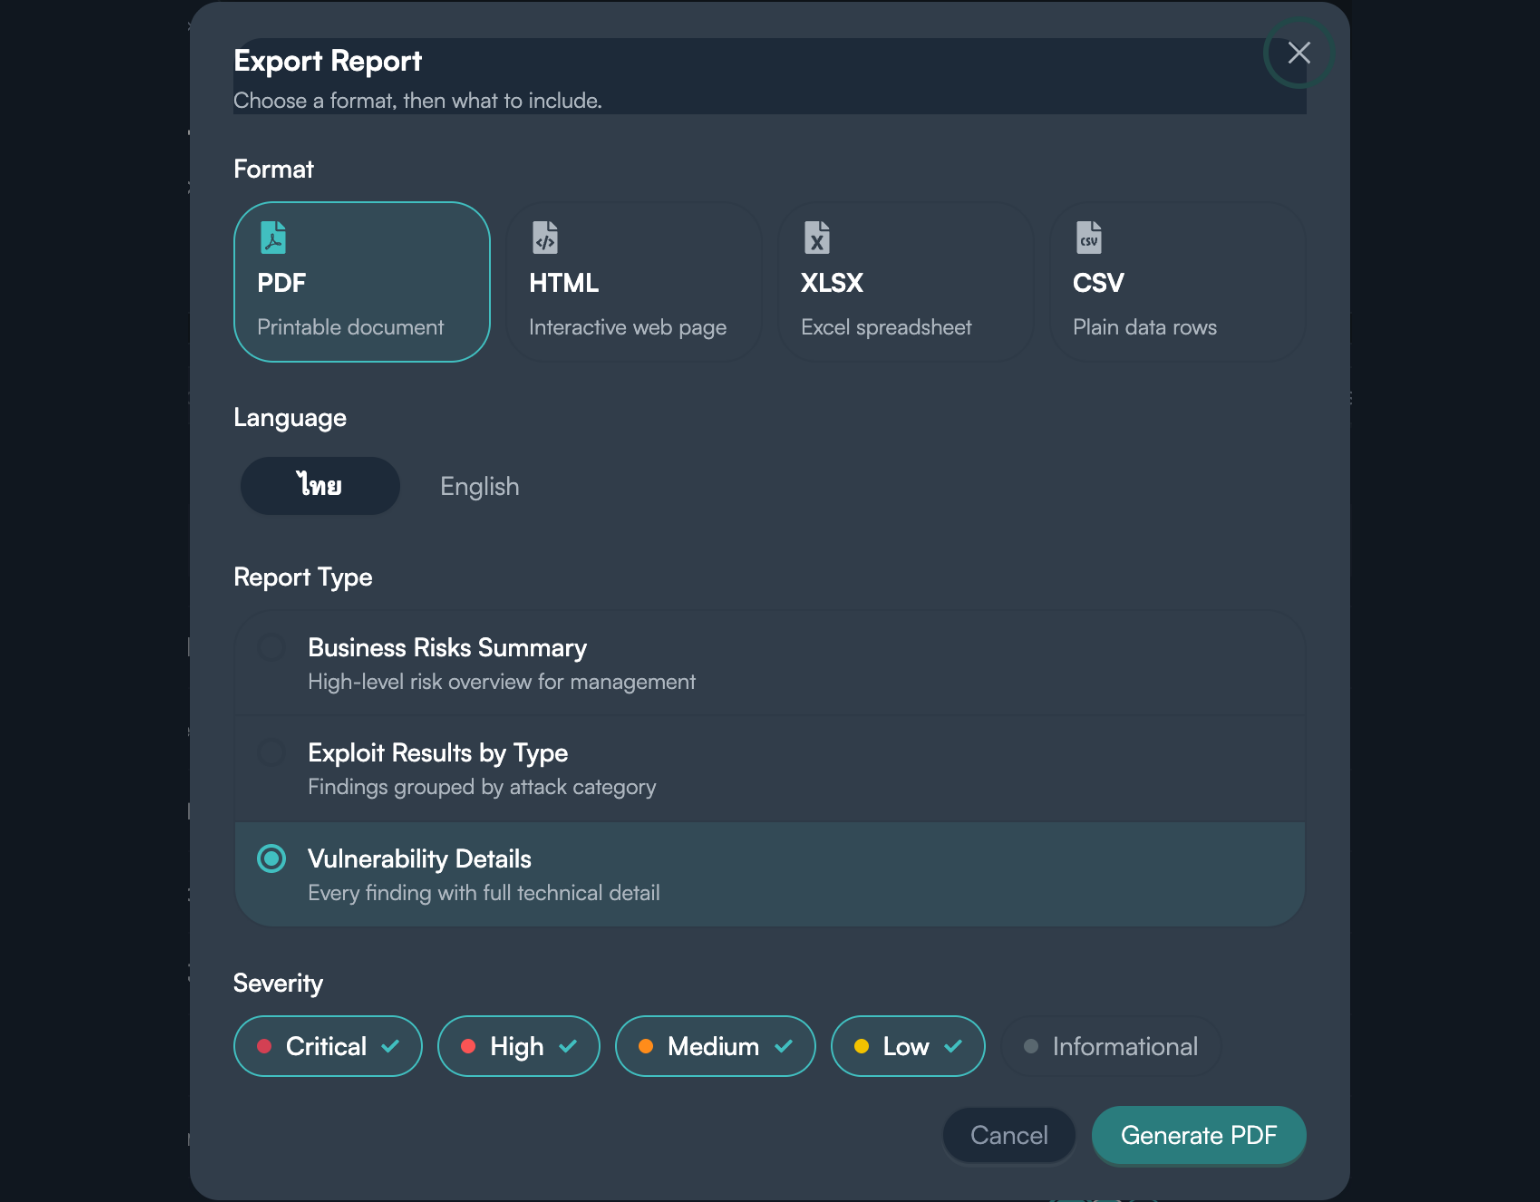
การสร้างรายงาน
การสร้างรายงาน

สร้างรายงาน comprehensive เกี่ยวกับสถานะความปลอดภัย แนวโน้มความเสี่ยง และความคืบหน้าในการแก้ไขสำหรับการสรุปผู้บริหารและการรายงานการปฏิบัติตามกฎระเบียบ

กระบวนการจัดการตั๋วงาน

จัดการและติดตามกิจกรรมการตรวจสอบความปลอดภัยข้ามทีมด้วยการออกตั๋วที่มีโครงสร้าง การอัปเดตสถานะ และการมองเห็นการมอบหมายงาน—ออกแบบมาเพื่อการทำงานร่วมกันอย่างมีประสิทธิภาพ

การเชื่อมต่อที่รองรับ
0+
โครงการโอเพ่นซอร์สและเครื่องมือเชิงพาณิชย์
ตรวจสอบแล้ว
0+
ช่องโหว่ทั่วทั้งสภาพแวดล้อม
ได้รับการปกป้องอย่างต่อเนื่อง
0++
แคตตาล็อกการตรวจสอบพื้นผิวการโจมตี
ทำแผนที่แล้ว
0+
เส้นทางการโจมตีและห่วงโซ่การแสวงหาผลประโยชน์
logo-0logo-1logo-2logo-3logo-4logo-5logo-6logo-7logo-8logo-9logo-10logo-11logo-12logo-13logo-14logo-15logo-16logo-17logo-18logo-19logo-20logo-21
mock-0
mock-1
mock-2
mock-3
mock-4
mock-5
mock-6
mock-7
mock-8
mock-9
mock-10
mock-11
mock-12
mock-13
mock-14
mock-15
mock-16
mock-17
mock-18
mock-19
mock-20
mock-21

ผลิตภัณฑ์จาก ONEXSEC

ปกป้องซอฟต์แวร์ที่คุณพัฒนา และกำกับดูแล AI ที่ทีมของคุณใช้

X-AppSec และ XFINIT AI Governance Gateway พัฒนาและดูแลโดยทีม ONEXSEC เลือกใช้ผลิตภัณฑ์ใดผลิตภัณฑ์หนึ่ง หรือใช้ทั้งสองร่วมกันก็ได้
  • ความปลอดภัยแอปพลิเคชัน

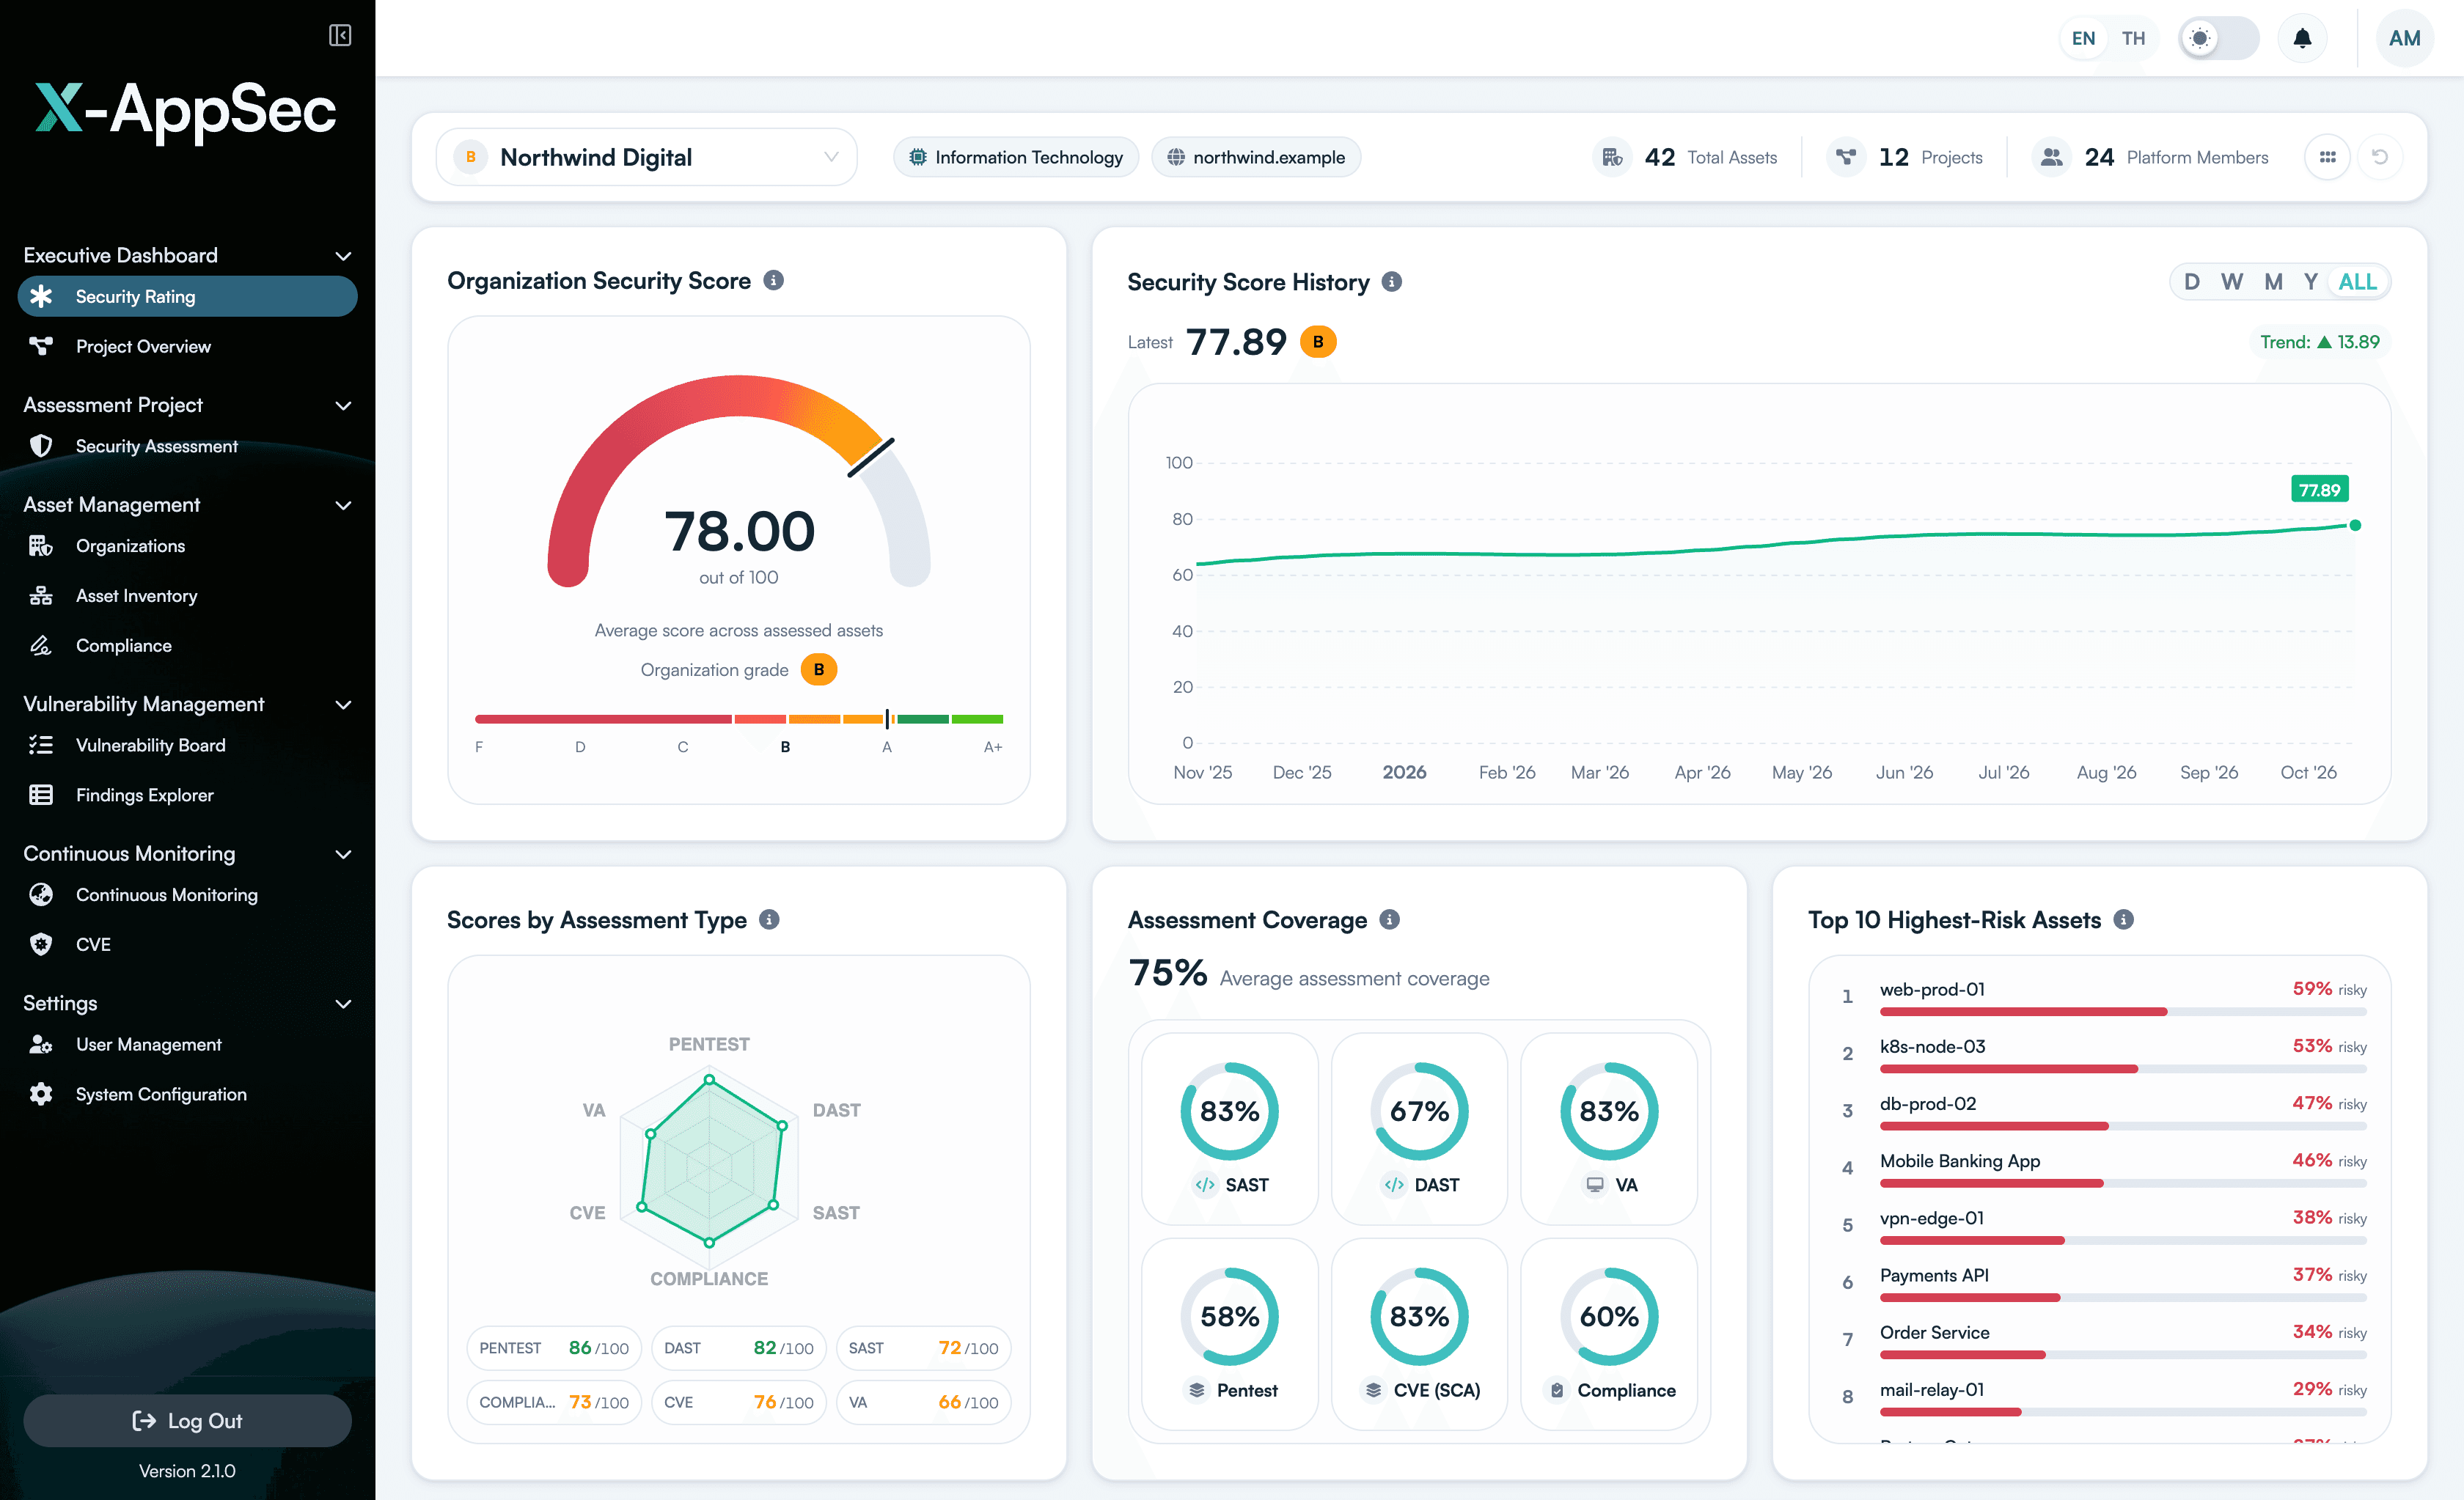
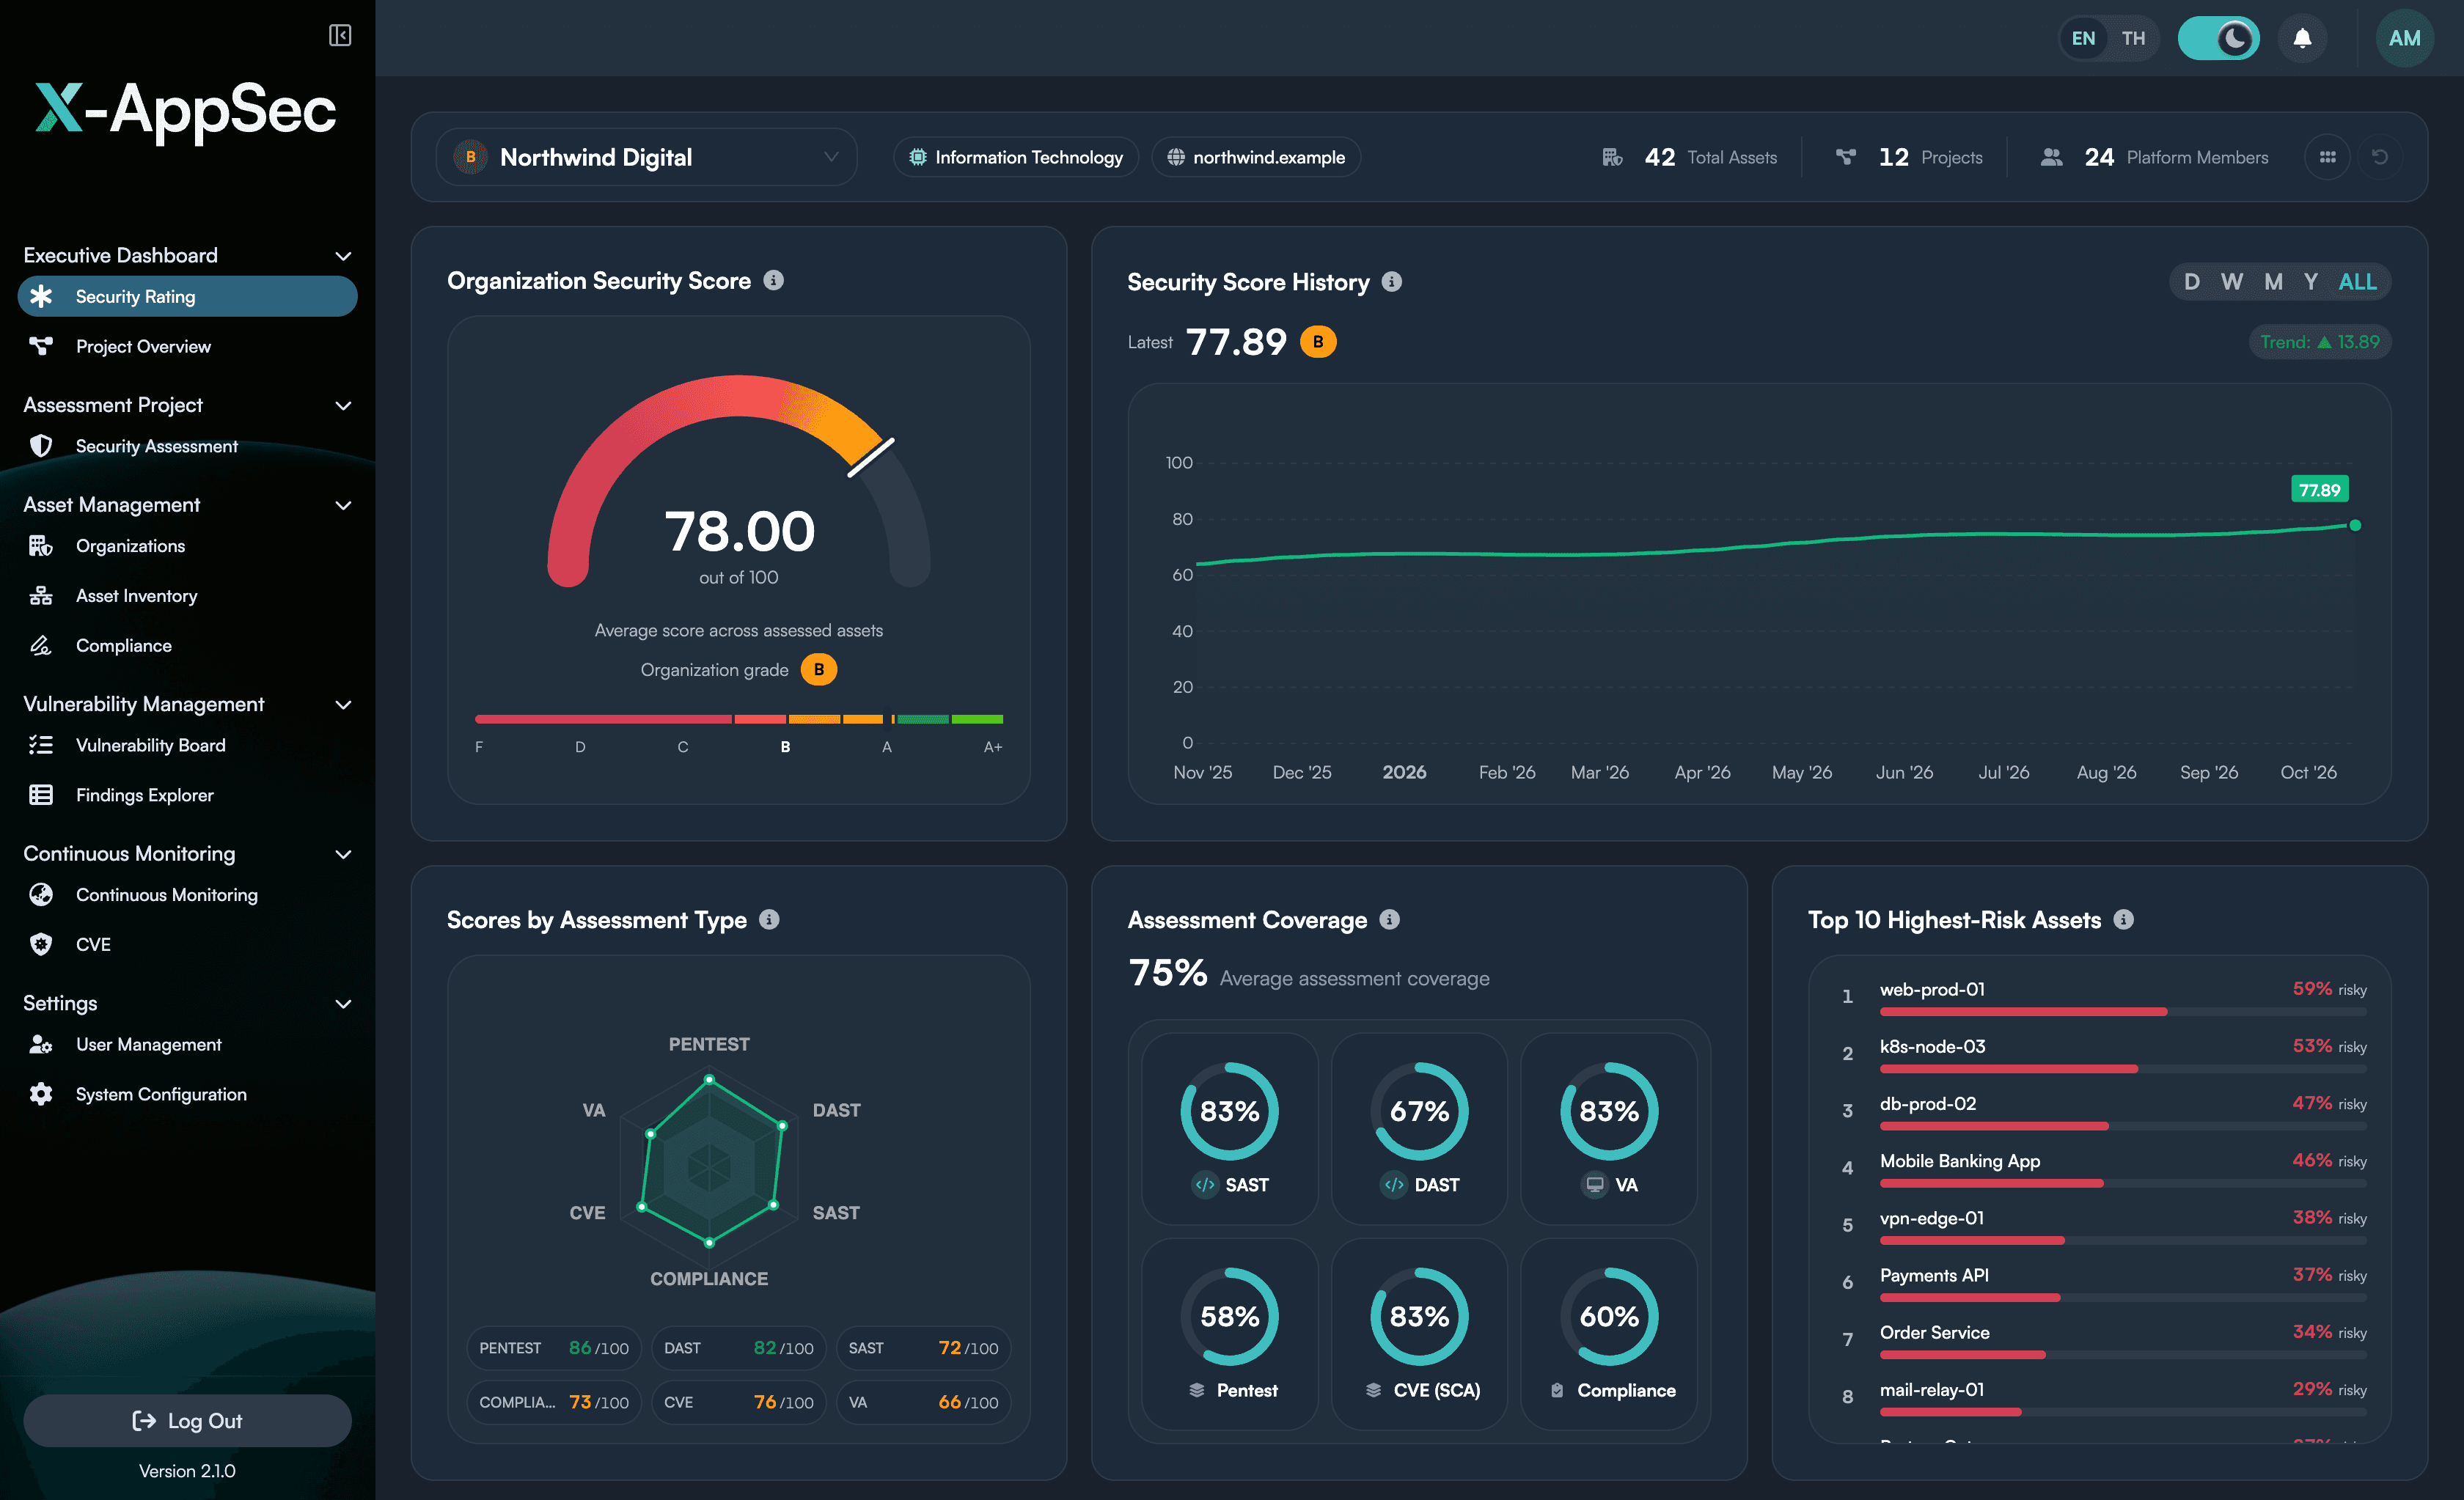
    X-AppSec by ONEXSEC รวมการกำกับดูแลโดย CISO การจัดการการเปิดเผยภัยคุกคามอย่างต่อเนื่อง (CTEM) และการตรวจสอบความปลอดภัยไว้ในแพลตฟอร์มเดียว

    • รวมผล SAST, DAST, VA, Pentest และ SCA ไว้ในที่เดียว
    • ติดตามความพร้อมด้านการปฏิบัติตามข้อกำหนด ตามนโยบายและกฎระเบียบขององค์กร
    • ให้ผู้บริหารเห็นความเสี่ยงที่จัดลำดับความสำคัญแล้ว ครอบคลุมทุกสินทรัพย์
    แดชบอร์ดผู้บริหารของ X-AppSec
  • XFINIT AI Governance Gateway

    การกำกับดูแล AI

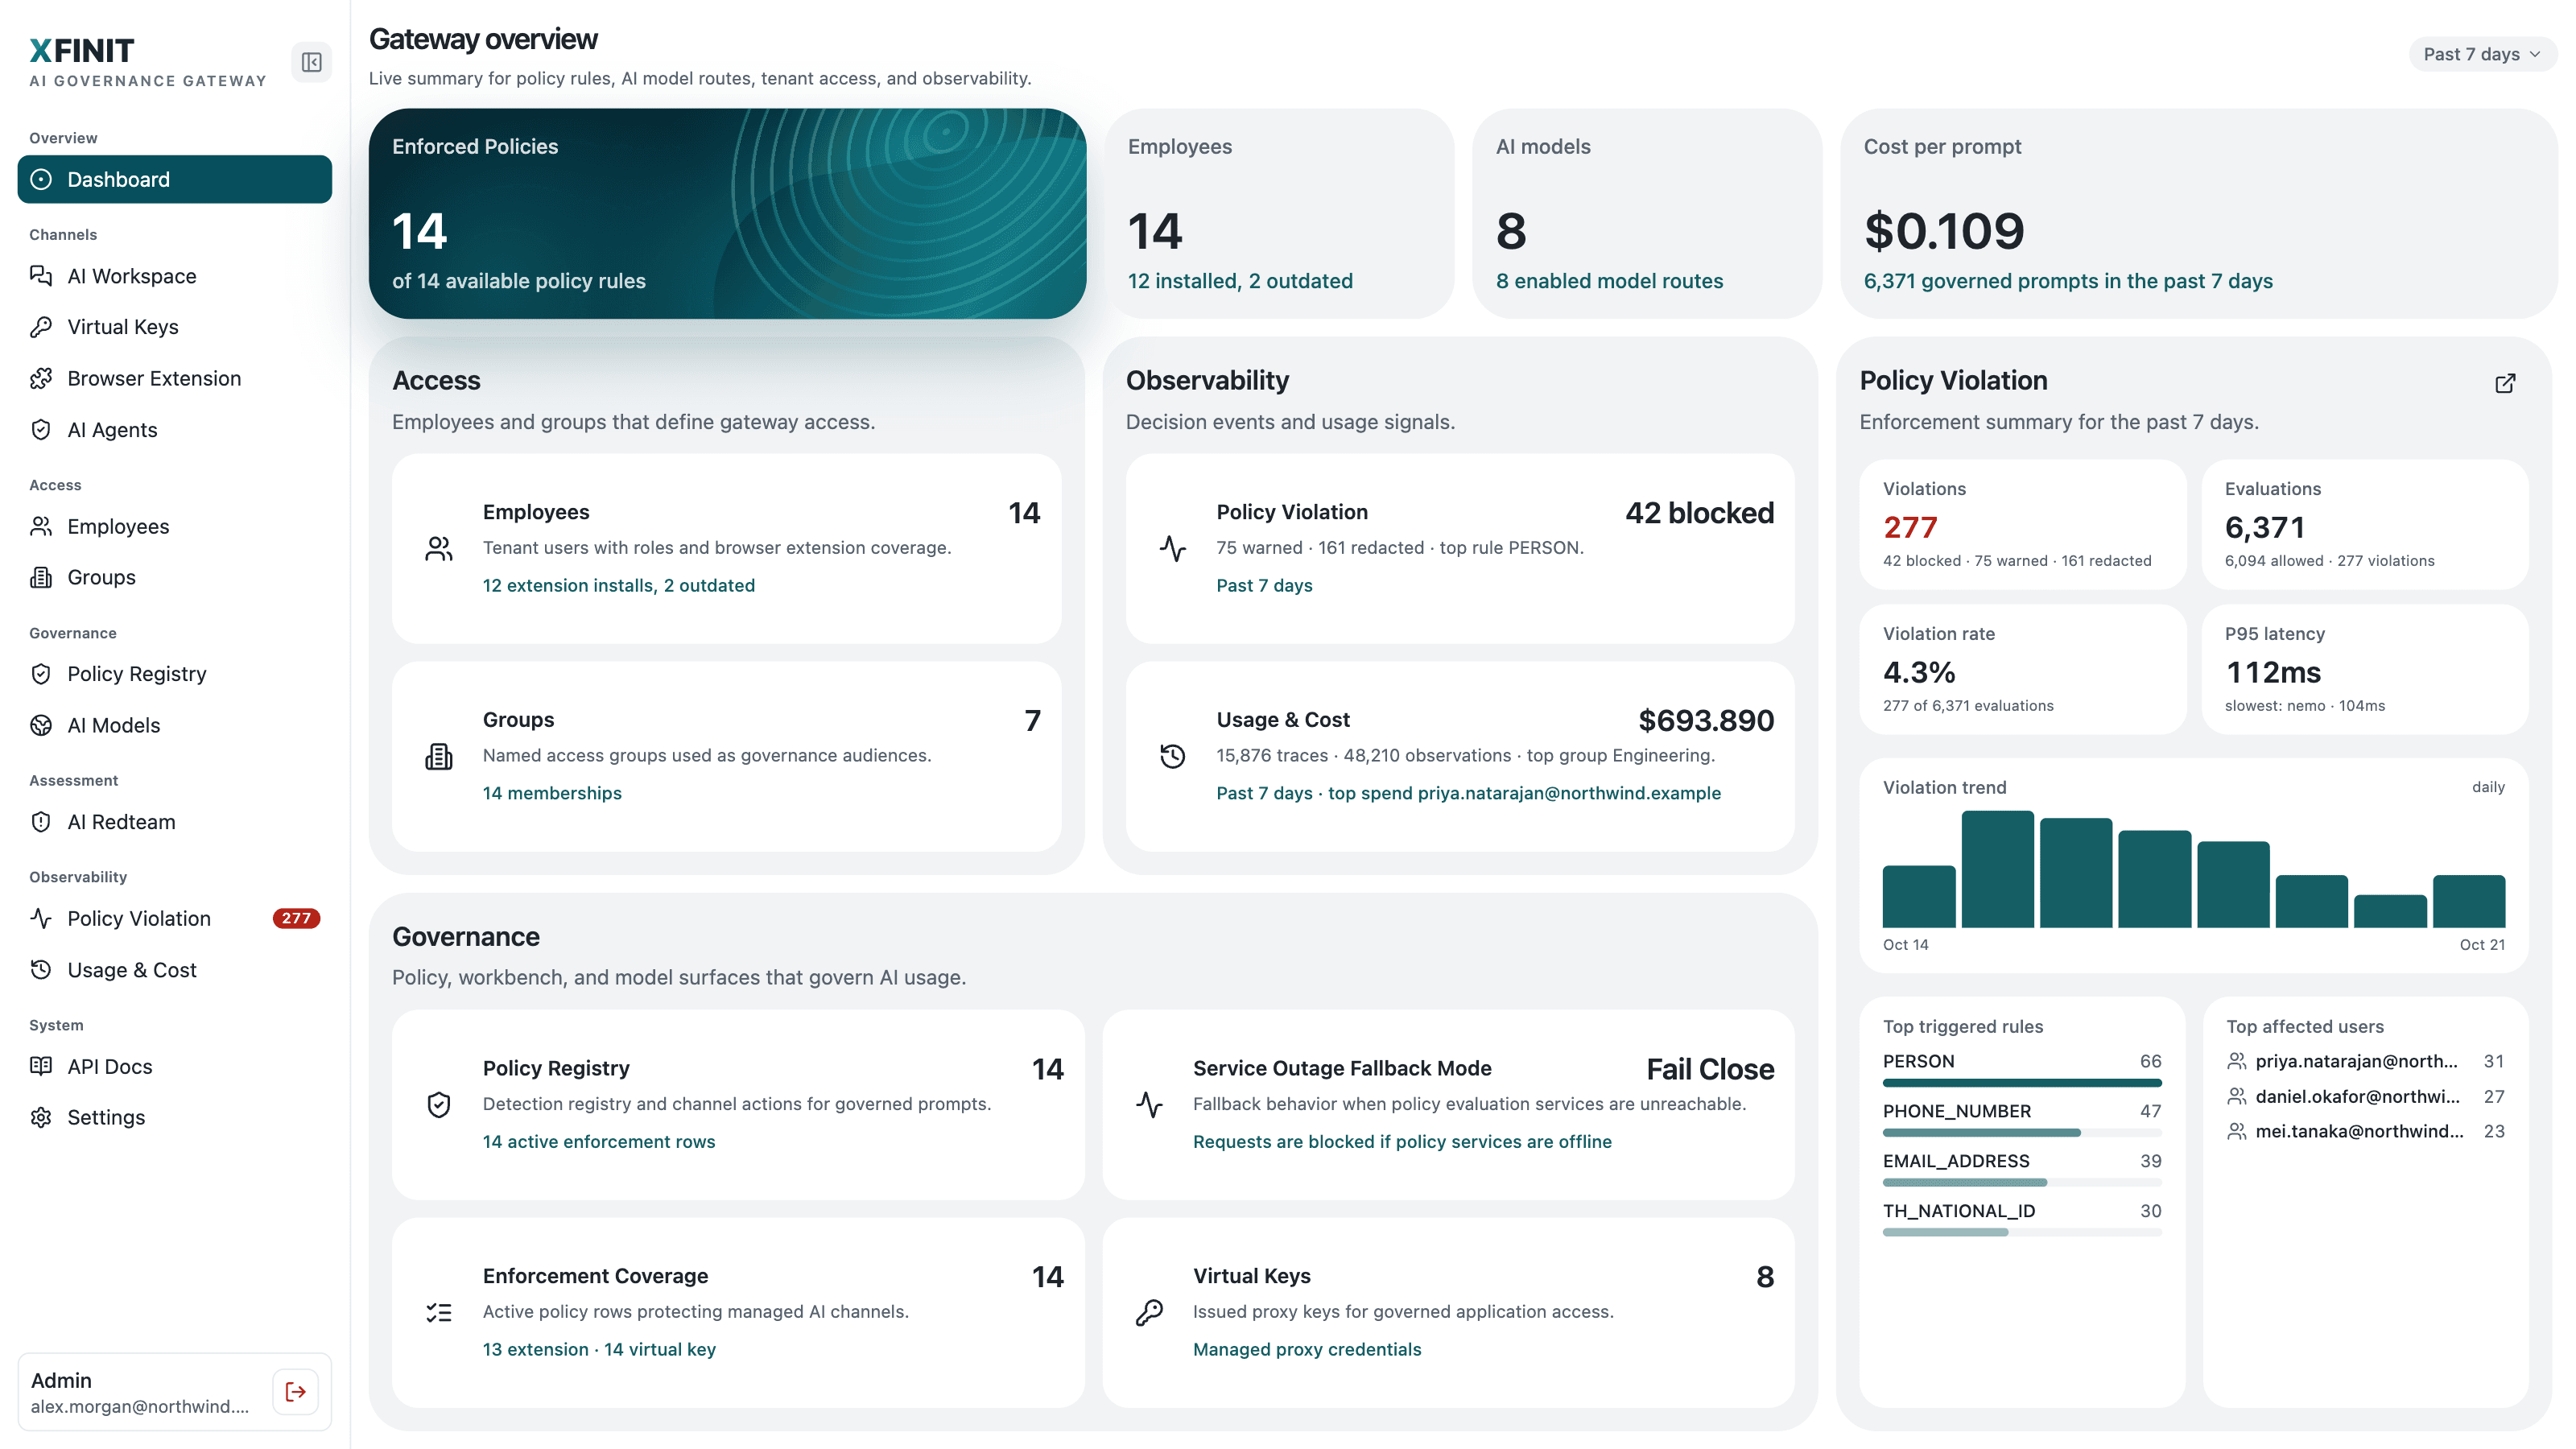
    จุดเข้าใช้งานเดียวที่กำกับดูแลทุกพรอมต์ AI ทั้งนโยบาย การปกปิดข้อมูลส่วนบุคคล (PII) การควบคุมคีย์ และการบันทึกเพื่อการตรวจสอบ ครอบคลุม AI บนเบราว์เซอร์ แอปพลิเคชัน และโมเดลที่ได้รับอนุมัติ ติดตั้งแบบ On-premises

    • บังคับใช้นโยบายพรอมต์และปกปิด PII ก่อนข้อมูลจะถึงโมเดล
    • ควบคุมการเข้าถึงโมเดลที่ได้รับอนุมัติด้วยคีย์ที่จัดการจากส่วนกลาง
    • เก็บบันทึกการใช้งาน AI เพื่อการตรวจสอบ ทั้งบนเบราว์เซอร์และแอปภายในองค์กร
    แดชบอร์ดของ XFINIT AI Governance Gateway

พร้อมที่จะปกป้องสินทรัพย์ของคุณหรือยัง?

X-AppSec